冷錢包是什麼?2026 硬體錢包新手指南:Ledger、Trezor 怎麼買才安全、怎麼初始化、助記詞怎麼備份
冷錢包適合誰?Ledger、Trezor 怎麼買才不會買到被動過手腳的裝置?只從官網或授權經銷商購買,收到後先檢查有沒有被拆封篡改,再一步步初始化、把助記詞抄在紙上備份。建議均來自兩家的官方文件。
如果你的加密資產已經多到「丟了會很心疼」,遲早會搜到冷錢包、硬體錢包、Ledger、Trezor 這些詞。硬體錢包的作用很單純:把私鑰鎖在一個不聯網的小裝置裡,每筆交易都要在裝置上親手按鍵確認。它能擋住大部分針對手機和電腦的盜幣木馬,但擋不住「你自己把助記詞交出去」和「你自己確認了惡意交易」。
購買、檢查和備份建議均來自 Ledger、Trezor 官方文件(2026 年 10 月查閱)。本站不推薦具體品牌或型號,也不收取任何硬體錢包的推廣費用。
本文要點速覽
- 冷錢包 = 私鑰在離線裝置裡,簽名在裝置內完成
- 只從品牌官網或官方授權經銷商購買,不買二手、不買來路不明的低價貨
- 附帶寫好的助記詞或 PIN = 立即停用,正品的助記詞由裝置在初始化時生成
- 助記詞只在裝置上輸入,任何 App、網頁、客服索要都是騙局
- 每筆交易都在裝置螢幕上核對地址和金額
冷錢包和熱錢包的區別
| 熱錢包 | 冷錢包(硬體錢包) | |
|---|---|---|
| 私鑰存在哪裡 | 聯網的手機或電腦 | 不聯網的專用裝置 |
| 簽名在哪裡完成 | 手機或電腦上 | 裝置內部 |
| 方便程度 | 高,隨時可用 | 每筆交易都要接上裝置、按鍵確認 |
| 主要風險 | 木馬、假 App、釣魚 | 買到被篡改的裝置、助記詞洩露、確認了惡意交易 |
| 適合 | 日常小額、頻繁互動 | 長期存放、較大金額 |
交易所 App 裡的 Web3 錢包、MetaMask 這類軟體錢包都屬於熱錢包,見Web3 錢包入門。交易所帳戶則是另一回事,資產由平臺保管,見交易所帳戶和錢包的區別。
誰需要硬體錢包
- 資產金額已經大到丟失會嚴重影響生活;
- 打算長期持有,不頻繁交易;
- 願意自己承擔助記詞保管責任:裝置丟了能恢復,助記詞丟了誰也幫不了你。
如果你只是在交易所裡做少量買賣,先把交易所帳戶安全做好更實際,見帳戶安全設定清單。
硬體錢包推薦怎麼挑
網上有不少硬體錢包排行榜,其中很多帶推廣連結。與其看排名,不如自己檢查這幾點:
- 能否從官方渠道買到:有沒有官方商店、官方公佈的授權經銷商名單;
- 有沒有防篡改和真偽檢查機制:例如 Ledger 的 Genuine Check、Trezor 的全息封條和韌體簽名校驗;
- 官方軟體是否持續維護,韌體是否通過官方軟體更新;
- 是否支援你要存的幣和網路;
- 備份方式你能不能接受:例如 Ledger 是 24 個單詞的恢復短語,Trezor 不同型號預設 12、20 或 24 個單詞。
怎麼買才安全
Ledger 的官方建議
- 從 Ledger 官網或官方授權經銷商購買,Ledger 維護著一份官方授權經銷商名單;
- 在亞馬遜等平臺購買時,核對「Sold by(賣家)」是否為你所在國家的 Ledger 官方店鋪,因為同一個商品頁下可能有第三方賣家;
- 正品裝置永遠不會預先設定恢復短語或 PIN 碼。如果收到時附帶了,不要使用,也不要往它生成的帳戶裡轉任何資產。
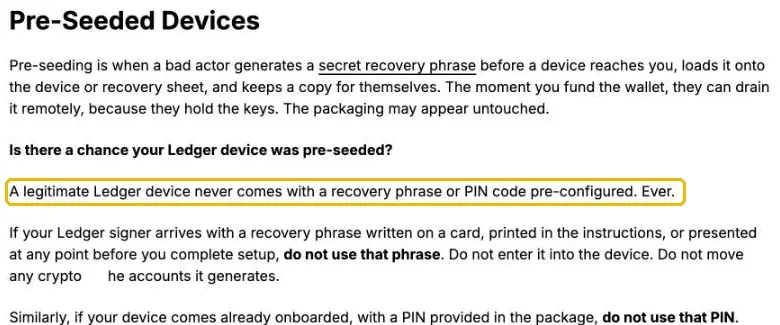
圖 1:Ledger Academy《Best Practices To Securely Buy Your Ledger Signer》,黃框原文意為:正品 Ledger 裝置絕不會預先設定恢復短語或 PIN 碼(截圖於 2026-10-28)
Trezor 的官方建議
- Trezor 認為官方 Trezor 商店是最安全的購買途徑;從官方商店、官方亞馬遜店鋪或授權經銷商購買的裝置「大機率可以安全使用」;
- 永遠不要從未經授權的第三方購買,因為你無法知道之前誰接觸過裝置。
為什麼不要買二手
二手裝置可能被改裝過,或者前一個主人(或賣家)已經記下了助記詞。省下的那點錢,和裝置裡將要存放的資產相比不值一提。
收到裝置後先檢查
Ledger
- 在官方 App(Ledger Wallet)裡完成初始化時會進行 Genuine Check(真偽檢查),它會驗證裝置安全晶片的加密簽名,能識別仿冒硬體。檢查失敗就不要使用;
- 但 Ledger 也說明,Genuine Check 無法發現對硬體的物理改裝。所以包裝看起來被拆過,就不要用,直接聯絡官方客服。
Trezor
- 確認包裝完整、未被拆開;
- 檢查全息防篡改封條:Trezor Safe 3、Safe 5、Safe 7 和 Model T 的 USB-C 介面上覆蓋著全息封條,Model One 則是用兩張全息貼紙封住包裝盒。封條應當乾淨、貼牢、沒有撕裂或殘膠;
- Trezor 裝置出廠時不帶韌體,韌體在初始化時安裝。初始化過程會檢查裝置裡是否已經有韌體,如果已有韌體,就不應該使用;
- 連線後,載入程式會校驗韌體簽名,裝了非官方韌體時螢幕會顯示警告。
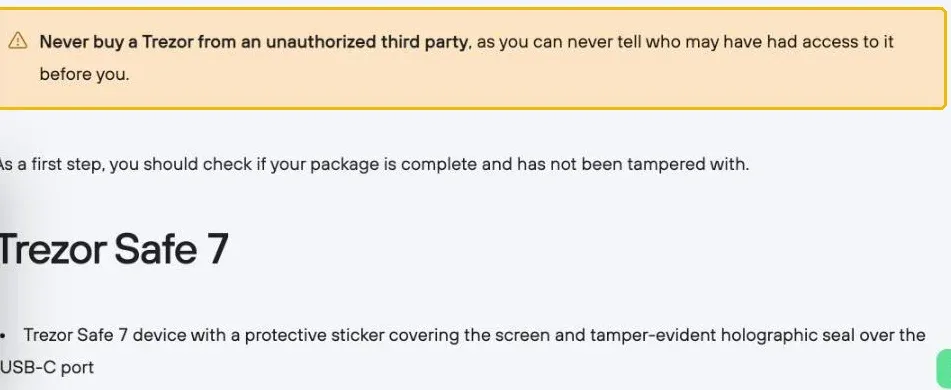
圖 2:Trezor 官方支援頁《Is my device safe to use?》,黃框原文意為:切勿從未經授權的第三方購買 Trezor,因為你無法知道誰接觸過它;下方逐個型號說明了防拆封條的檢查方法(截圖於 2026-10-28)
初始化與助記詞備份
- 只用品牌官網下載的官方軟體進行初始化;
- 在裝置上建立新錢包,助記詞由裝置隨機生成並顯示在裝置螢幕上;
- 按順序手抄在官方備份卡或紙上。Trezor 強調必須按顯示的順序抄寫,永遠不要做任何數字副本,並防火、防水、防盜;
- 設定裝置 PIN 碼;
- 先小額轉入、再轉出一次,熟悉流程後再存入較大金額。
關於單詞數量:Ledger 是 24 個單詞;Trezor 的 BIP39 備份為 12 或 24 個單詞,2024 年 6 月起的 Safe 3 以及 Safe 5、Safe 7 預設使用 20 個單詞的 SLIP39 備份。不管幾個單詞,保管原則都一樣,詳見助記詞安全指南。
日常使用的注意事項
- 每筆交易都在裝置螢幕上核對地址和金額,不要只看電腦螢幕,電腦上的木馬可以篡改顯示的地址;
- 不是你自己發起的交易,絕不在裝置上確認,這是 Ledger 的原話提醒;
- 韌體只通過官方軟體更新。Ledger 說明,它不會發郵件要求你更新韌體、開啟雙重驗證之類的操作;
- 官方 App 只從品牌官網下載。Ledger 記錄過假冒的 Ledger Wallet 應用,會顯示一個假「錯誤」,然後要求你輸入恢復短語;
- 連線 DApp 時看清簽名內容。硬體錢包無法阻止你親手確認一筆惡意授權,見代幣授權與撤銷。
針對硬體錢包使用者的騙局
Ledger 公佈的常見釣魚手法包括:
- 實體信件:寄到你家的「官方」信件,讓你掃碼或開啟網站,輸入 24 個單詞;
- 假 App、假網站:仿冒官方應用,彈出假錯誤要求「恢復錢包」;
- 假郵件:要求更新韌體、驗證帳戶;
- 陌生電話、社交媒體私信;
- 空投誘餌代幣:引你去和惡意合約互動。
Ledger 的結論很簡單:沒有任何正當理由要你在電腦上輸入恢復短語,Ledger 和 Ledger 客服永遠不會向你索要。更多騙局見常見騙局識別。
資料來源
- Ledger Academy:Best Practices To Securely Buy Your Ledger Signer(授權經銷商、不預設恢復短語或 PIN、Genuine Check 及其侷限、24 個單詞)
- Ledger:Ongoing phishing campaigns(永不索要恢復短語、釣魚手法、不確認非本人發起的交易)
- Ledger 支援中心:Restore your Ledger accounts with your Secret Recovery Phrase
- Trezor:Is my device safe to use?(購買渠道、全息封條、出廠不帶韌體)
- Trezor:Trezor wallet backups: 12, 20 or 24 words(備份單詞數量、不做數字副本)
以上頁面均於 2026 年 10 月 28 日查閱。
常見問題
冷錢包是什麼意思?
冷錢包指私鑰儲存在不聯網裝置裡的錢包,簽名在裝置內部完成,私鑰不接觸網路。硬體錢包是最常見的冷錢包形式。手機或電腦上的軟體錢包私鑰存在聯網裝置裡,一般稱為熱錢包。
硬體錢包推薦哪個?
本站不推薦具體品牌或型號。挑選時看幾點:是否有官方商店或官方授權經銷商可以買到、是否有防篡改檢查機制、官方軟體是否持續更新、是否支援你要存的幣和網路。Ledger、Trezor 是常見品牌,買哪家都要從官方渠道購買。
Ledger 錢包安全嗎?
硬體本身的設計是讓私鑰不離開裝置,但最常見的損失來自使用者被騙。Ledger 官方明確說明,Ledger 和 Ledger 客服永遠不會索要你的 24 個恢復短語,也不會通過簡訊或電話聯絡你。任何要求你在電腦、手機或網頁上輸入恢復短語的,都是騙局。
硬體錢包壞了或丟了,幣會丟嗎?
不會。資產記錄在區塊鏈上,只要恢復短語(助記詞)還在,就可以在新裝置或相容的錢包中恢復。反過來,如果助記詞丟了,裝置又壞了,資產就無法找回。
二手硬體錢包或網店低價貨能買嗎?
不建議。Trezor 明確說永遠不要從未經授權的第三方購買,因為你無法知道之前誰接觸過裝置。Ledger 建議從官網或官方授權經銷商購買,在亞馬遜等平臺買時要核對賣家是否為官方店鋪。
收到的硬體錢包附帶了一張寫好助記詞的卡片,能用嗎?
絕對不能用。Ledger 官方原話是正品裝置永遠不會預先設定恢復短語或 PIN 碼。附帶助記詞說明賣家手裡有副本,你存進去的幣隨時會被轉走,應停止使用並聯系官方客服。
硬體錢包能防止我簽到惡意授權嗎?
不能。硬體錢包保護的是私鑰不被盜,但如果你自己在裝置上確認了一筆惡意交易或授權,它照樣會執行。Ledger 提醒,不是你自己發起的交易,永遠不要在裝置上確認。
還沒有交易所帳戶?
幣安和歐易都提供簡繁中文介面和 C2C 法幣買幣。註冊前先確認所在地區是否可用,再按自己的需求選擇。
安全防騙相關教程
全部安全防騙教程幣安帳戶被限制提現、歐易帳戶被凍結怎麼辦?2026 交易所風控常見原因、「僅限提現」模式、申訴解凍步驟與稽核時間
幣安帳戶突然只能提現、歐易帳戶被凍結,多半是觸發了風控或剛改過安全設定。先看清是哪種限制,再按流程提交資料申訴,幣安自助解禁一般稽核 3–7 個工作日。要你「付費解凍」的客服,一律是騙子。
交易所帳戶安全設定清單:谷歌驗證器(2FA)、通行金鑰、防釣魚碼、提幣白名單,幣安歐易被盜前必做的 10 件事
帳戶被盜,往往不是密碼太弱,而是少做了幾項設定。照著這份清單逐項打勾:繫結並備份谷歌驗證器、開啟通行金鑰、設定防釣魚碼識別假郵件,再開啟提幣白名單,幣安和歐易都適用。
空投是什麼意思?2026 空投怎麼領:鏈上空投與幣安 HODLer 空投的區別、正常領取流程,以及假空投、授權釣魚等常見騙局
錢包裡突然多了陌生代幣,能領嗎?空投分鏈上空投和交易所空投,幣安 HODLer 空投按理財中的 BNB 快照自動發放,不用點任何連結。凡是要你先付費、輸入助記詞或無限授權的「領取」,都是騙局。
換手機了谷歌驗證器怎麼辦?2026 幣安、歐易更換手機號與重置身份驗證器(2FA)完整流程,稽核時間和提幣限制
換手機前沒遷移谷歌驗證器,或者手機丟了?幣安可走「安全驗證不可用」自助重置,稽核最多 24 小時,之後提現最多暫停 48 小時;歐易重置可能要證件加人臉識別,完成後 24 小時內不能提幣。